El certificado existe, pero la app no conecta: revisa el nombre
Una app deja de cargar. El servidor responde al puerto 443 y el certificado todavía tiene meses de vigencia. La primera reacción suele ser revisar el código que acabamos de desplegar. Antes de revertirlo, conviene mirar otra cosa: qué nombre acredita el certificado que recibe el cliente.
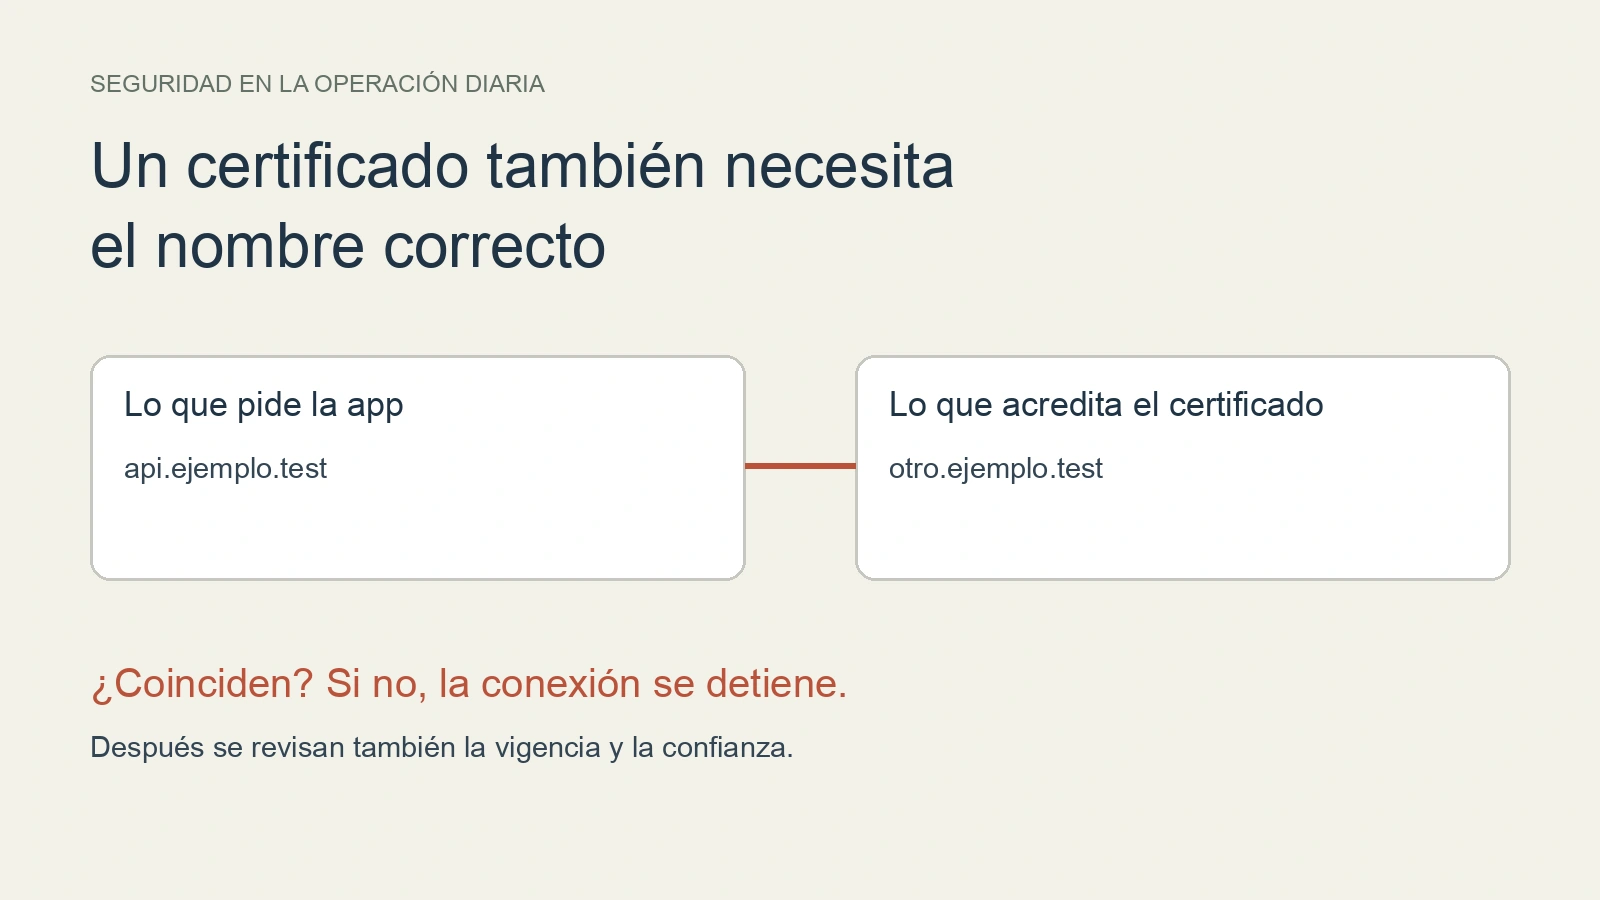
Imagina una aplicación que llama a api.ejemplo.test y recibe un certificado para otro.ejemplo.test. Son nombres de demostración. Aunque ese certificado sea auténtico y esté vigente, no acredita la identidad del servicio solicitado. Detener la conexión es el resultado esperado de esa comprobación. La RFC 9525 define cómo representar y verificar la identidad del servicio en TLS.
Tres preguntas distintas
En un diagnóstico práctico separo tres preguntas: ¿qué dominio pidió el cliente?, ¿qué nombres cubre el certificado recibido?, ¿qué error exacto devuelve la herramienta? Una fecha futura no resuelve una discrepancia entre los dos primeros. Un comodín para un dominio tampoco acredita otro dominio diferente.
TLS protege confidencialidad, integridad y autenticación. Esta última parte es tan importante como el cifrado: queremos hablar con el servicio correcto. MDN explica las tres propiedades.
Guarda una evidencia pequeña y reproducible
Con el dominio real de un servicio propio, una comprobación inicial es:
curl -I --max-time 15 https://api.ejemplo.testEl dominio de ejemplo no está destinado a resolver. Sustitúyelo por el servicio que administras. Guarda la hora, la red desde la que probaste y el mensaje de error. Si la herramienta indica una discrepancia de nombre, revisa el certificado presentado para ese hostname. El encabezado HTTP de la aplicación puede no llegar a obtenerse porque TLS se verifica antes.
Mi siguiente paso sería contrastar el resultado desde otra red y revisar en el proveedor la asociación entre dominio, sitio y certificado. En un entorno con cPanel, su pantalla SSL/TLS Status permite inspeccionar el estado y los detalles de los certificados. Que esa pantalla exista no demuestra por sí solo que el navegador esté recibiendo el certificado esperado: hay que comprobar ambos lados.
Corrige la causa que hayas demostrado
No renueves por reflejo un certificado que sigue vigente, ni cambies DNS solo porque una app dejó de responder. Podrías estar ante una asociación incorrecta en el servidor, un destino inesperado o una diferencia entre redes. Esas son hipótesis para verificar, no diagnósticos intercambiables.
Si hace falta emitir un certificado nuevo, el mecanismo de validación del dominio también debe funcionar. La guía de desafíos de Let’s Encrypt describe las opciones y sus requisitos. La elección depende del entorno; no hace falta inventar una excepción dentro de la app para resolver el incidente.
Después de la corrección, repite la consulta con la validación habitual y comprueba una función real del producto. Guarda el resultado junto al error original. Así el cierre del incidente explica qué cambió y con qué evidencia, sin dejar a la siguiente persona adivinando.